P / 01 · Plateforme multi-agents · Autorisation
Agora
Une plateforme multi-agents auto-hébergée où chaque agent agit à travers les mêmes contrôles de permissions, la même validation humaine et le même journal d’audit. Son premier agent en production gère les e-mails.
Open source · Apache 2.0
Explorer le dépôtAgora est la version open source de BIAM AI, la plateforme que j’ai conçue et développée pendant mon stage d’ingénieur IA & sécurité chez BIAM Consulting.
- Java
- Spring Boot
- Python
- LangGraph
- React
- PostgreSQL
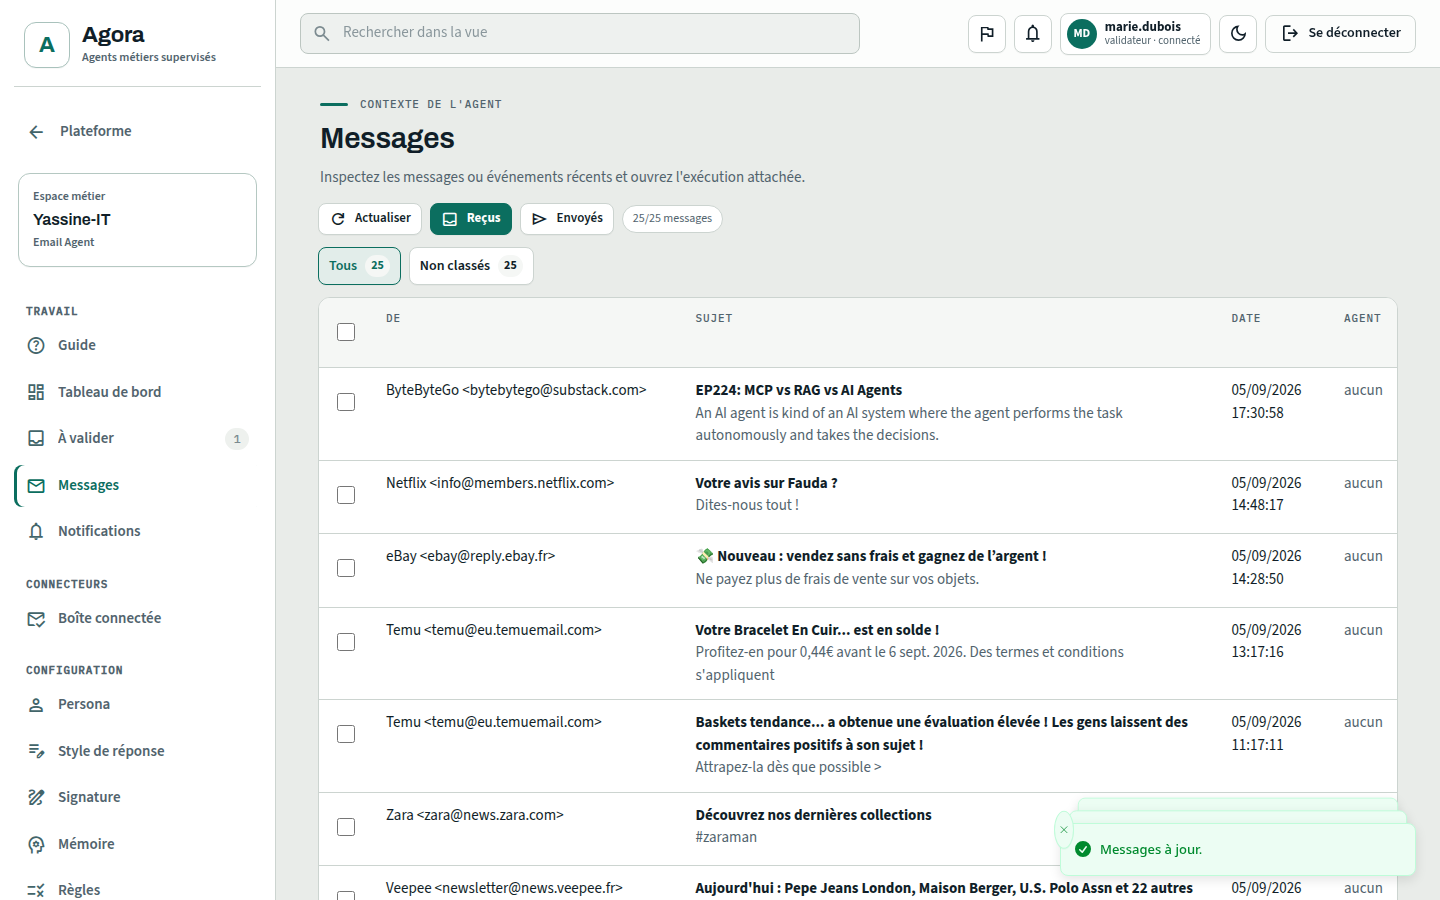
Boîte de réception et workflows des agents.
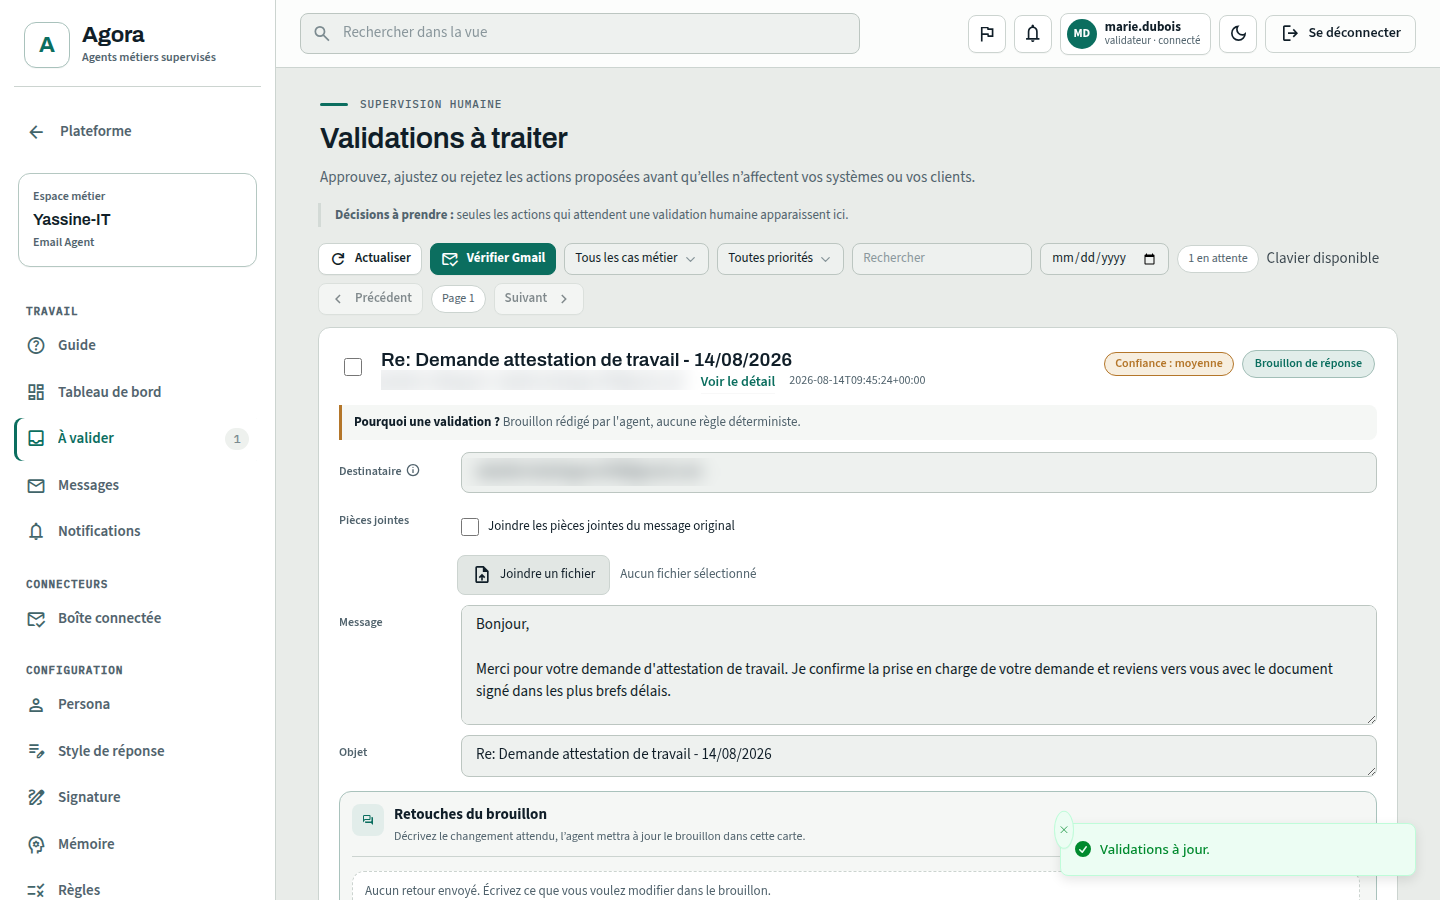
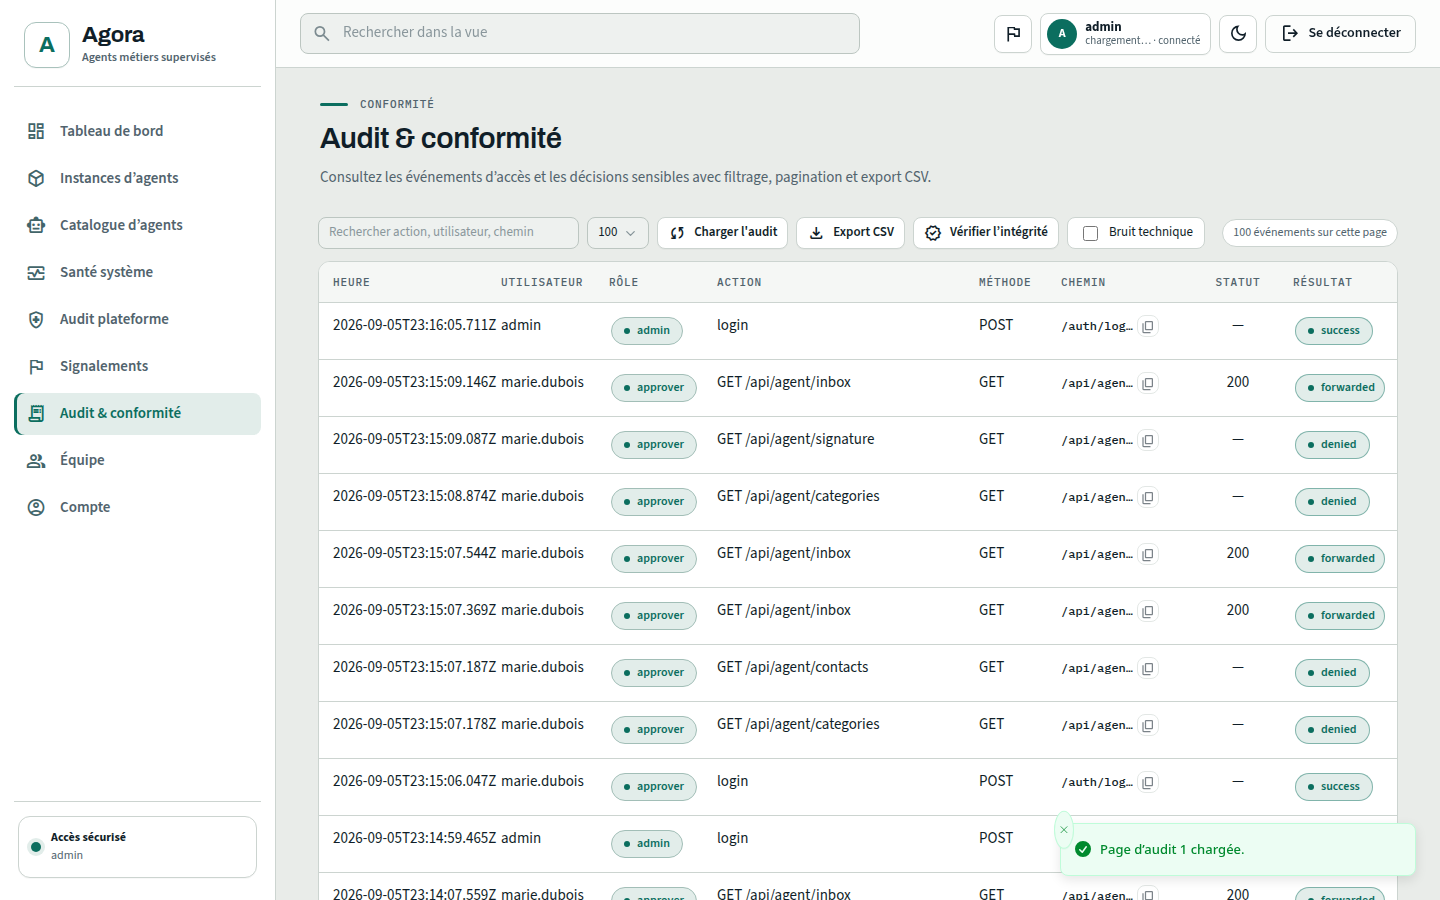
Boîte de réception et workflows des agents.
Source de l’imageBesoin & utilisateurs
Agora est la plateforme : les agents s’appuient sur des services communs au lieu de réinventer chacun permissions, validations et journalisation. Chaque action proposée passe par un contrôle d’autorisation explicite, et les actions importantes attendent une validation humaine. L’agent e-mail est le premier à tourner dessus : il rédige, envoie et transfère des e-mails pour des opérateurs qui valident ce qui compte.
Réalisation
La couche plateforme est indépendante des agents : une passerelle Spring Boot gère l’authentification et les rôles, un service de sécurité distinct évalue les capacités des outils, et l’interface React présente les validations en attente et l’audit de chaque agent. L’agent e-mail est un service Python qui utilise LangGraph pour son workflow et consulte la plateforme avant chaque action.
Choix technique
Séparer l’autorisation du modèle. Chaque appel d’outil reçoit une décision : autoriser, demander une validation ou refuser. La modification d’un brouillon approuvé déclenche un nouveau contrôle. Les actions de la passerelle sont inscrites dans une chaîne de hachages SHA-256 vérifiable.
En pratique
Les captures montrent la boîte de réception, la file de validation et l’audit. L’évaluateur de règles, le graphe de l’agent et le service d’audit documentent l’implémentation et ses limites de confiance.
Limites actuelles
- Seul l’agent e-mail est livré. Le contrat de plateforme n’a pas encore été validé par un second agent indépendant. Outlook n’a pas été vérifié sur une boîte réelle, et le frontend ne dispose pas de tests automatisés.
- Les protections contre l’injection de prompt réduisent certains risques sans les éliminer. Aucun audit de sécurité indépendant n’a été réalisé ; la plupart des endpoints n’ont pas de limitation de débit.
- L’isolation des checkpoints dépend des contrôles applicatifs. L’audit est synchronisé au sein d’une seule passerelle : plusieurs instances nécessitent une coordination en base. L’anonymisation d’un acteur recalcule la chaîne ; la vérification couvre alors les changements postérieurs.
Sur GitHub
Self-hosted, capability-isolated AI agent platform
- Python
- 1 étoile
- Mise à jour
- ai-agents
- langgraph
- rbac
- react
- self-hosted
- spring-boot
Sources
Révision de référence : 6958b5d.